


Tokens de organización, facturación, registro de auditoría y DPA
Tokens de Composer compartidos para servidores y CI, el plan por puesto y las facturas, quién cambió qué, y el acuerdo de tratamiento de datos.
En esta página
Estas páginas están en el menú de la organización. Los propietarios y administradores ven los tokens, los proyectos, los webhooks, el tratamiento de datos y el registro de auditoría; los propietarios y los gestores de facturación ven la facturación.
Tokens de Composer de la organización
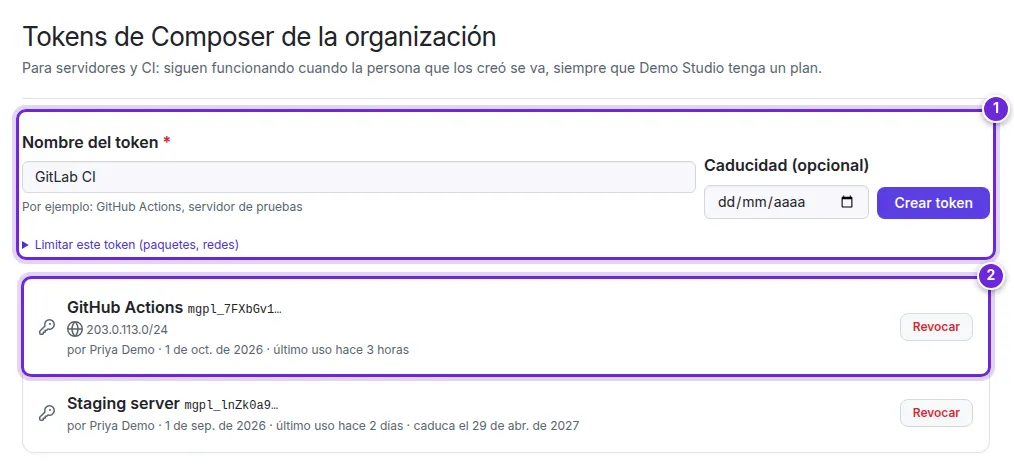
Los tokens de organización son para servidores y CI: siguen funcionando cuando la persona que los creó se va, siempre que la organización tenga un plan.
- En Tokens de Composer, introduce un Nombre del token (por ejemplo GitHub Actions o servidor de staging), si quieres una fecha de caducidad y los límites de paquetes y redes, y selecciona Crear token (1).
- Copia el token: se muestra una sola vez, con el comando que lo guarda para Composer.
- La lista (2) muestra cada token con sus límites, quién lo creó, cuándo se usó por última vez y cuándo caduca. Revocar detiene uno de inmediato.

Consulta Composer en CI para usarlos en un pipeline. Proyectos y Webhooks funcionan igual que en tu propia cuenta (Proyectos, Webhooks).
Facturación y planes
Una sola suscripción para la organización, con precio por puesto y un mínimo de dos puestos.
- Plan actual (1): el plan, el número de puestos y el precio por puesto, y la próxima factura. Datos de pago y facturas en Stripe abre el portal de Stripe; Cancelar suscripción la termina al final del periodo (los miembros conservan el acceso hasta entonces; Reanudar suscripción lo deshace).
- Método de pago (2): la tarjeta, añadida en el pago; los recibos van al correo electrónico de facturación.
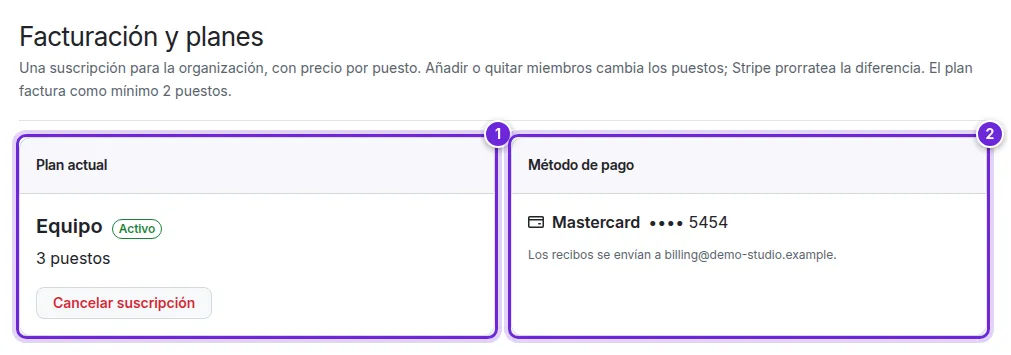
Sin plan, la página enumera los planes Equipo (mensual o anual, por puesto) con Suscribirse por n puestos. Facturas, al final, enumera todas las facturas con su PDF.
Registro de auditoría
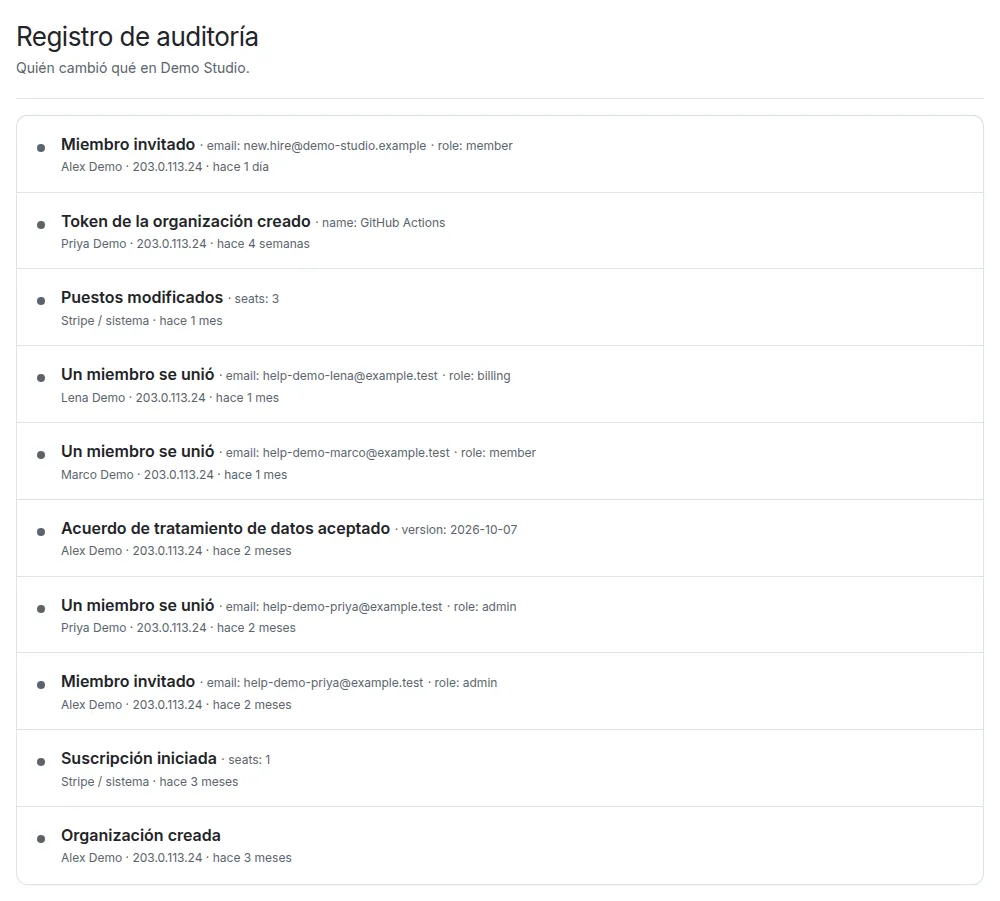
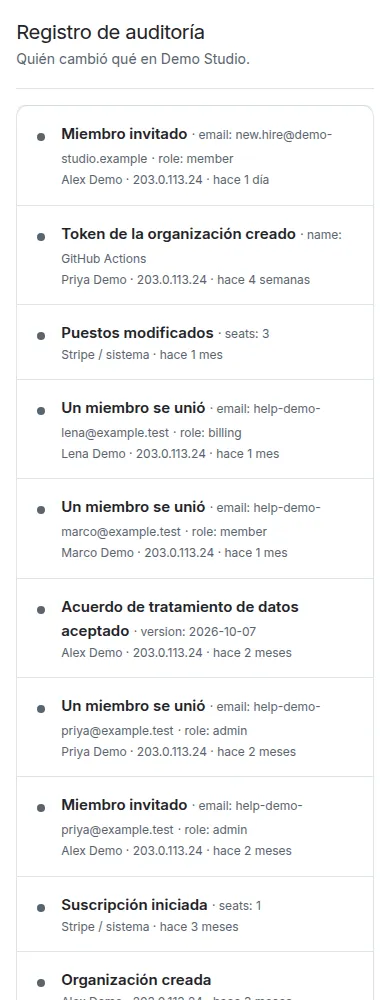
El Registro de auditoría recoge quién cambió qué en la organización: miembros invitados, incorporados y eliminados y sus roles, transferencias de propiedad, puestos, la suscripción y los pagos, tokens creados y revocados, y el acuerdo de tratamiento de datos. Cada entrada indica la persona (o Stripe / sistema), la dirección y la hora.
Acuerdo de tratamiento de datos
Cuando tu equipo usa MeteorGPL para trabajos de clientes, el acuerdo de tratamiento de datos (artículo 28 del RGPD) cubre los datos personales que tratamos por cuenta tuya: las cuentas de tus miembros y los registros de descarga de tus tokens.
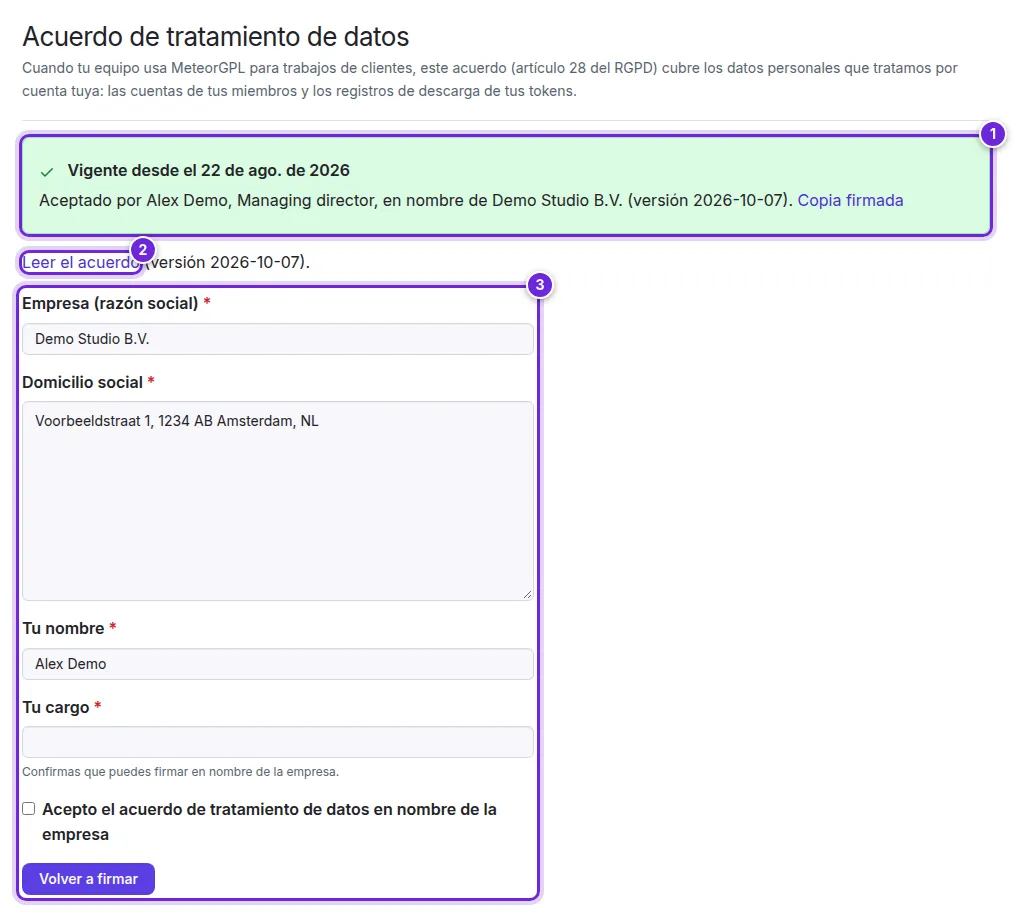
- Una vez aceptado, la página indica desde cuándo, quién lo aceptó y en qué versión (1), con una Copia firmada para descargar.
- Primero, Leer el acuerdo (2).
- Para aceptarlo, introduce la razón social y el domicilio social de la empresa, tu nombre y tu cargo, marca la casilla y selecciona Aceptar el acuerdo (3) (o Volver a firmar para una nueva versión).
¿No ha respondido esto a tu pregunta? Contactar con soporte.