


Token dell’organizzazione, fatturazione, registro di controllo e DPA
Token Composer condivisi per server e CI, il piano per postazione e le fatture, chi ha modificato cosa, e l’accordo sul trattamento dei dati.
In questa pagina
Queste pagine si trovano nel menu dell’organizzazione. Proprietari e amministratori vedono token, progetti, webhook, trattamento dei dati e registro di controllo; proprietari e responsabili della fatturazione vedono la fatturazione.
Token Composer dell’organizzazione
I token dell’organizzazione sono pensati per server e CI: continuano a funzionare quando la persona che li ha creati se ne va, purché l’organizzazione abbia un piano.
- In Token Composer, inserisci un Nome del token (ad esempio GitHub Actions o server di staging), se vuoi una data di scadenza e i limiti per pacchetti e reti, e seleziona Crea token (1).
- Copia il token: viene mostrato una sola volta, con il comando che lo salva per Composer.
- L’elenco (2) mostra ogni token con i suoi limiti, chi l’ha creato, quando è stato usato l’ultima volta e quando scade. Revoca ne disattiva uno all’istante.
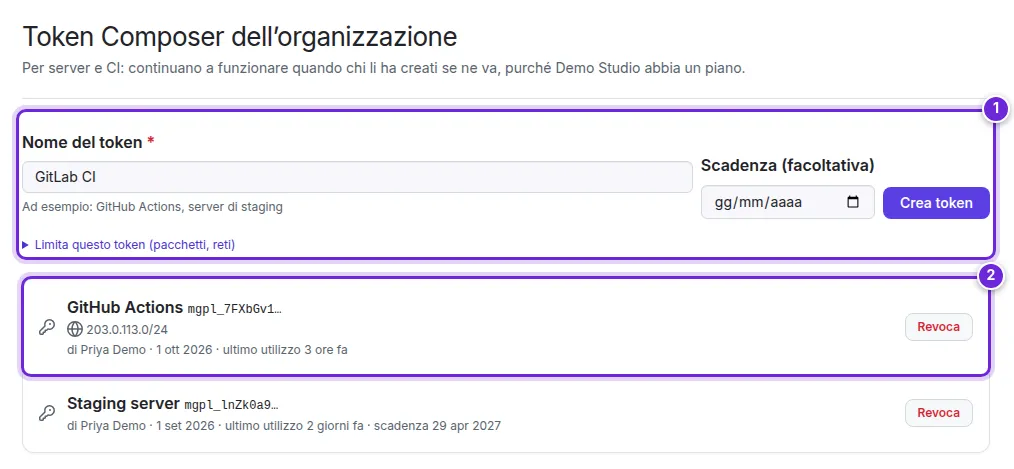

Consulta Composer nella CI per usarli in una pipeline. Progetti e Webhook funzionano come per il tuo account personale (Progetti, Webhook).
Fatturazione e piani
Un unico abbonamento per l’organizzazione, con prezzo per postazione e un minimo di due postazioni.
- Piano attuale (1): il piano, il numero di postazioni e il prezzo per postazione, la prossima fattura. Dati di pagamento e fatture su Stripe apre il portale di Stripe; Annulla l’abbonamento lo termina alla fine del periodo (i membri mantengono l’accesso fino ad allora; Riprendi l’abbonamento annulla la disdetta).
- Metodo di pagamento (2): la carta, aggiunta al checkout; le ricevute vengono inviate all’e-mail di fatturazione.
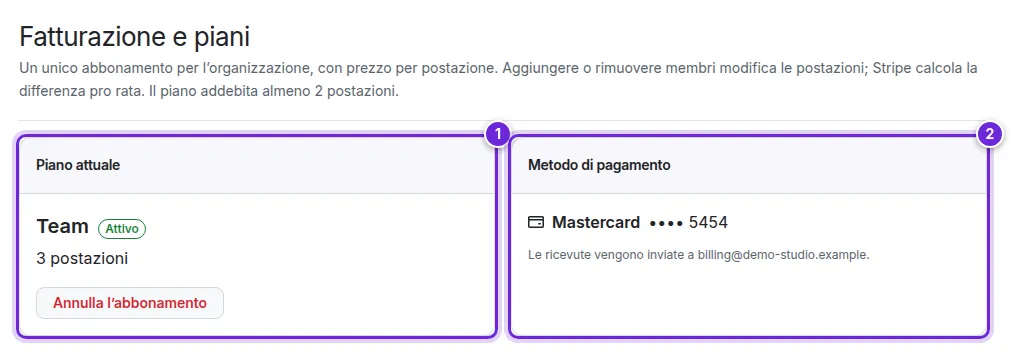
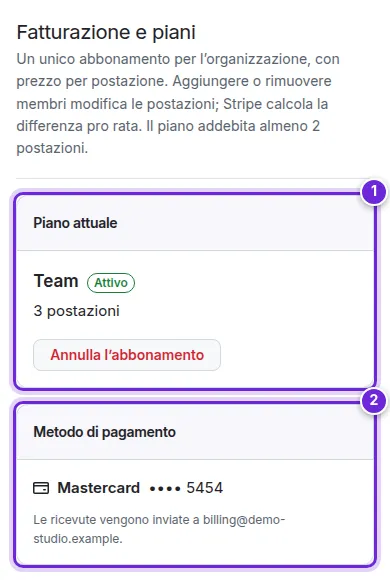
Senza un piano, la pagina elenca i piani Team (mensili o annuali, per postazione) con Abbonati per n postazioni. Fatture, in fondo, elenca tutte le fatture con il relativo PDF.
Registro di controllo
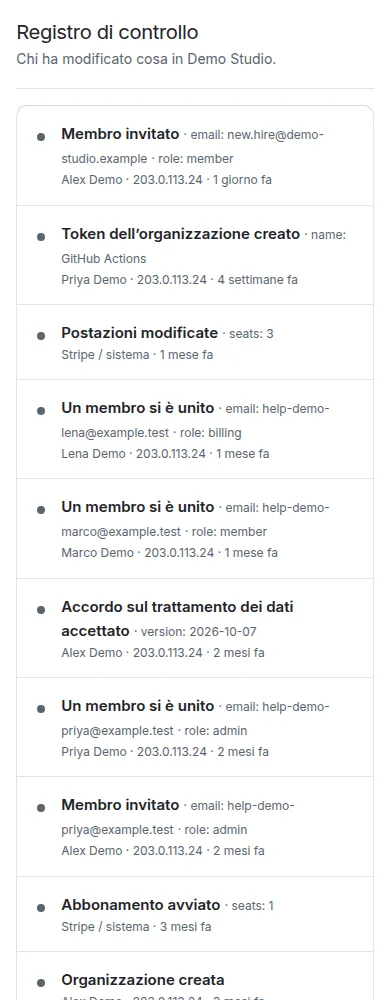
Il Registro di controllo registra chi ha modificato cosa nell’organizzazione: membri invitati, entrati, rimossi e i loro ruoli, trasferimenti di proprietà, postazioni, l’abbonamento e i pagamenti, token creati e revocati, e l’accordo sul trattamento dei dati. Ogni voce indica la persona (o Stripe / sistema), l’indirizzo e l’ora.
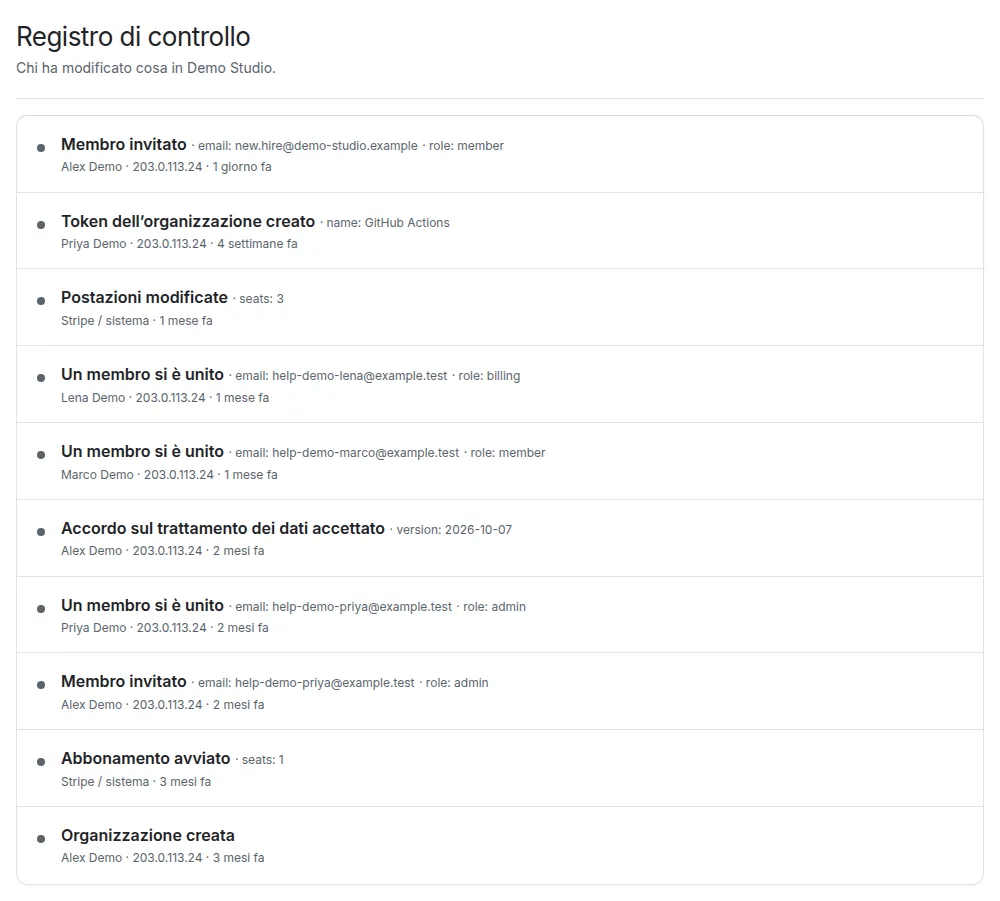
Accordo sul trattamento dei dati
Quando il tuo team usa MeteorGPL per lavori per conto di clienti, l’accordo sul trattamento dei dati (articolo 28 del GDPR) copre i dati personali che trattiamo per vostro conto: gli account dei vostri membri e i registri dei download dei vostri token.
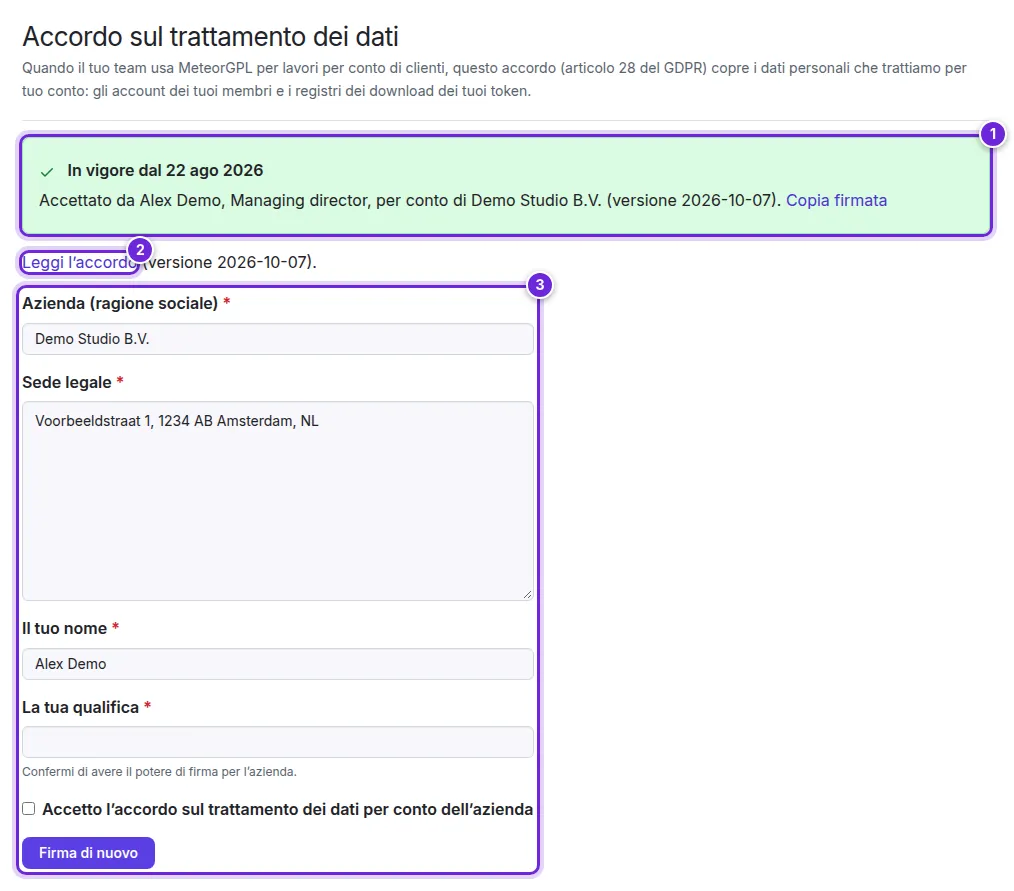
- Una volta accettato, la pagina indica da quando, da chi e in quale versione (1), con una Copia firmata da scaricare.
- Prima, Leggi l’accordo (2).
- Per accettarlo, inserisci la ragione sociale e la sede legale dell’azienda, il tuo nome e il tuo ruolo, spunta la casella e seleziona Accetta l’accordo (3) (oppure Firma di nuovo per una nuova versione).
Non hai trovato risposta alla tua domanda? Contatta il supporto.